配置文件改完,执行 docker compose restart,打开页面一看,还是旧值。
再改一次,再重启,还是旧值。开始怀疑改错了文件、改错了变量名。
真实原因通常很简单:.env 在创建容器时注入成环境变量,进程重启不会重新读它。容器还是那个容器,环境变量还是创建时的那一份。
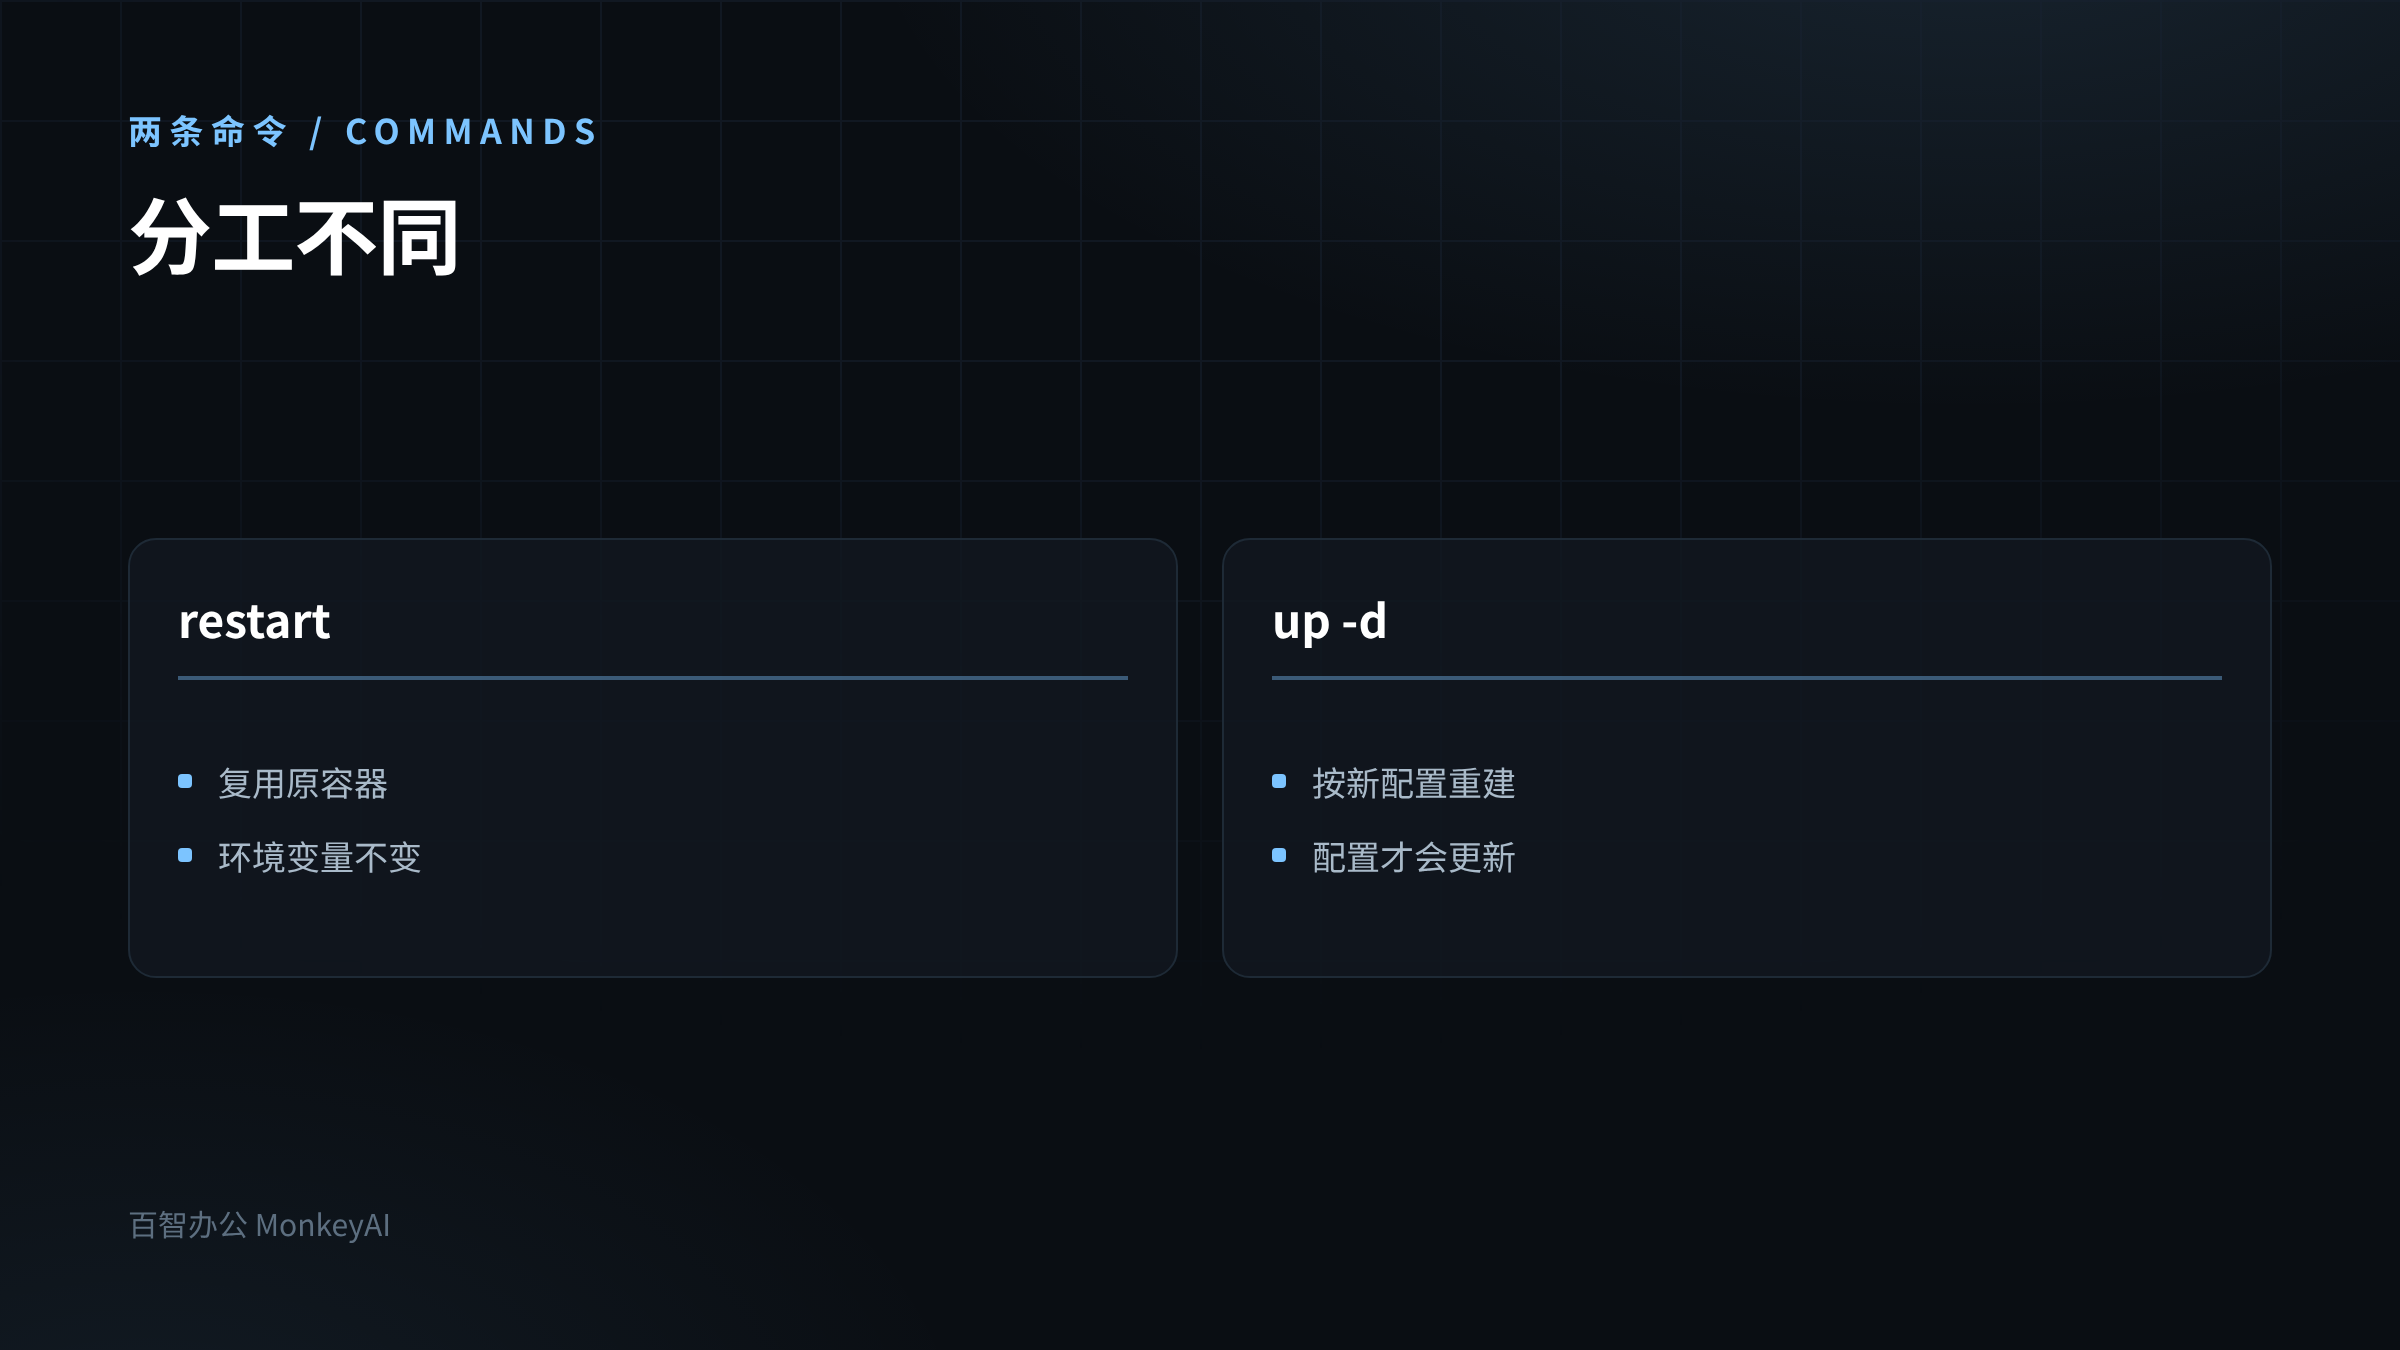
改配置要用 up -d,重启进程才用 restart。这条分工搞混,改多少次都不生效。
一、结论
· .env 只在创建容器时注入,restart 不会重新读取。
· 改配置后用 docker compose --env-file .env up -d。
· restart 用于进程级操作,比如临时重启服务。
· 加上 --pull never --no-build 可避免顺带拉镜像或重新构建。
· 改完要验证,别只看命令返回成功。
二、一条命令解决问题
官方给出的做法:
cd /data/monkeyai
docker compose --env-file .env up -d --pull never --no-build backend admin
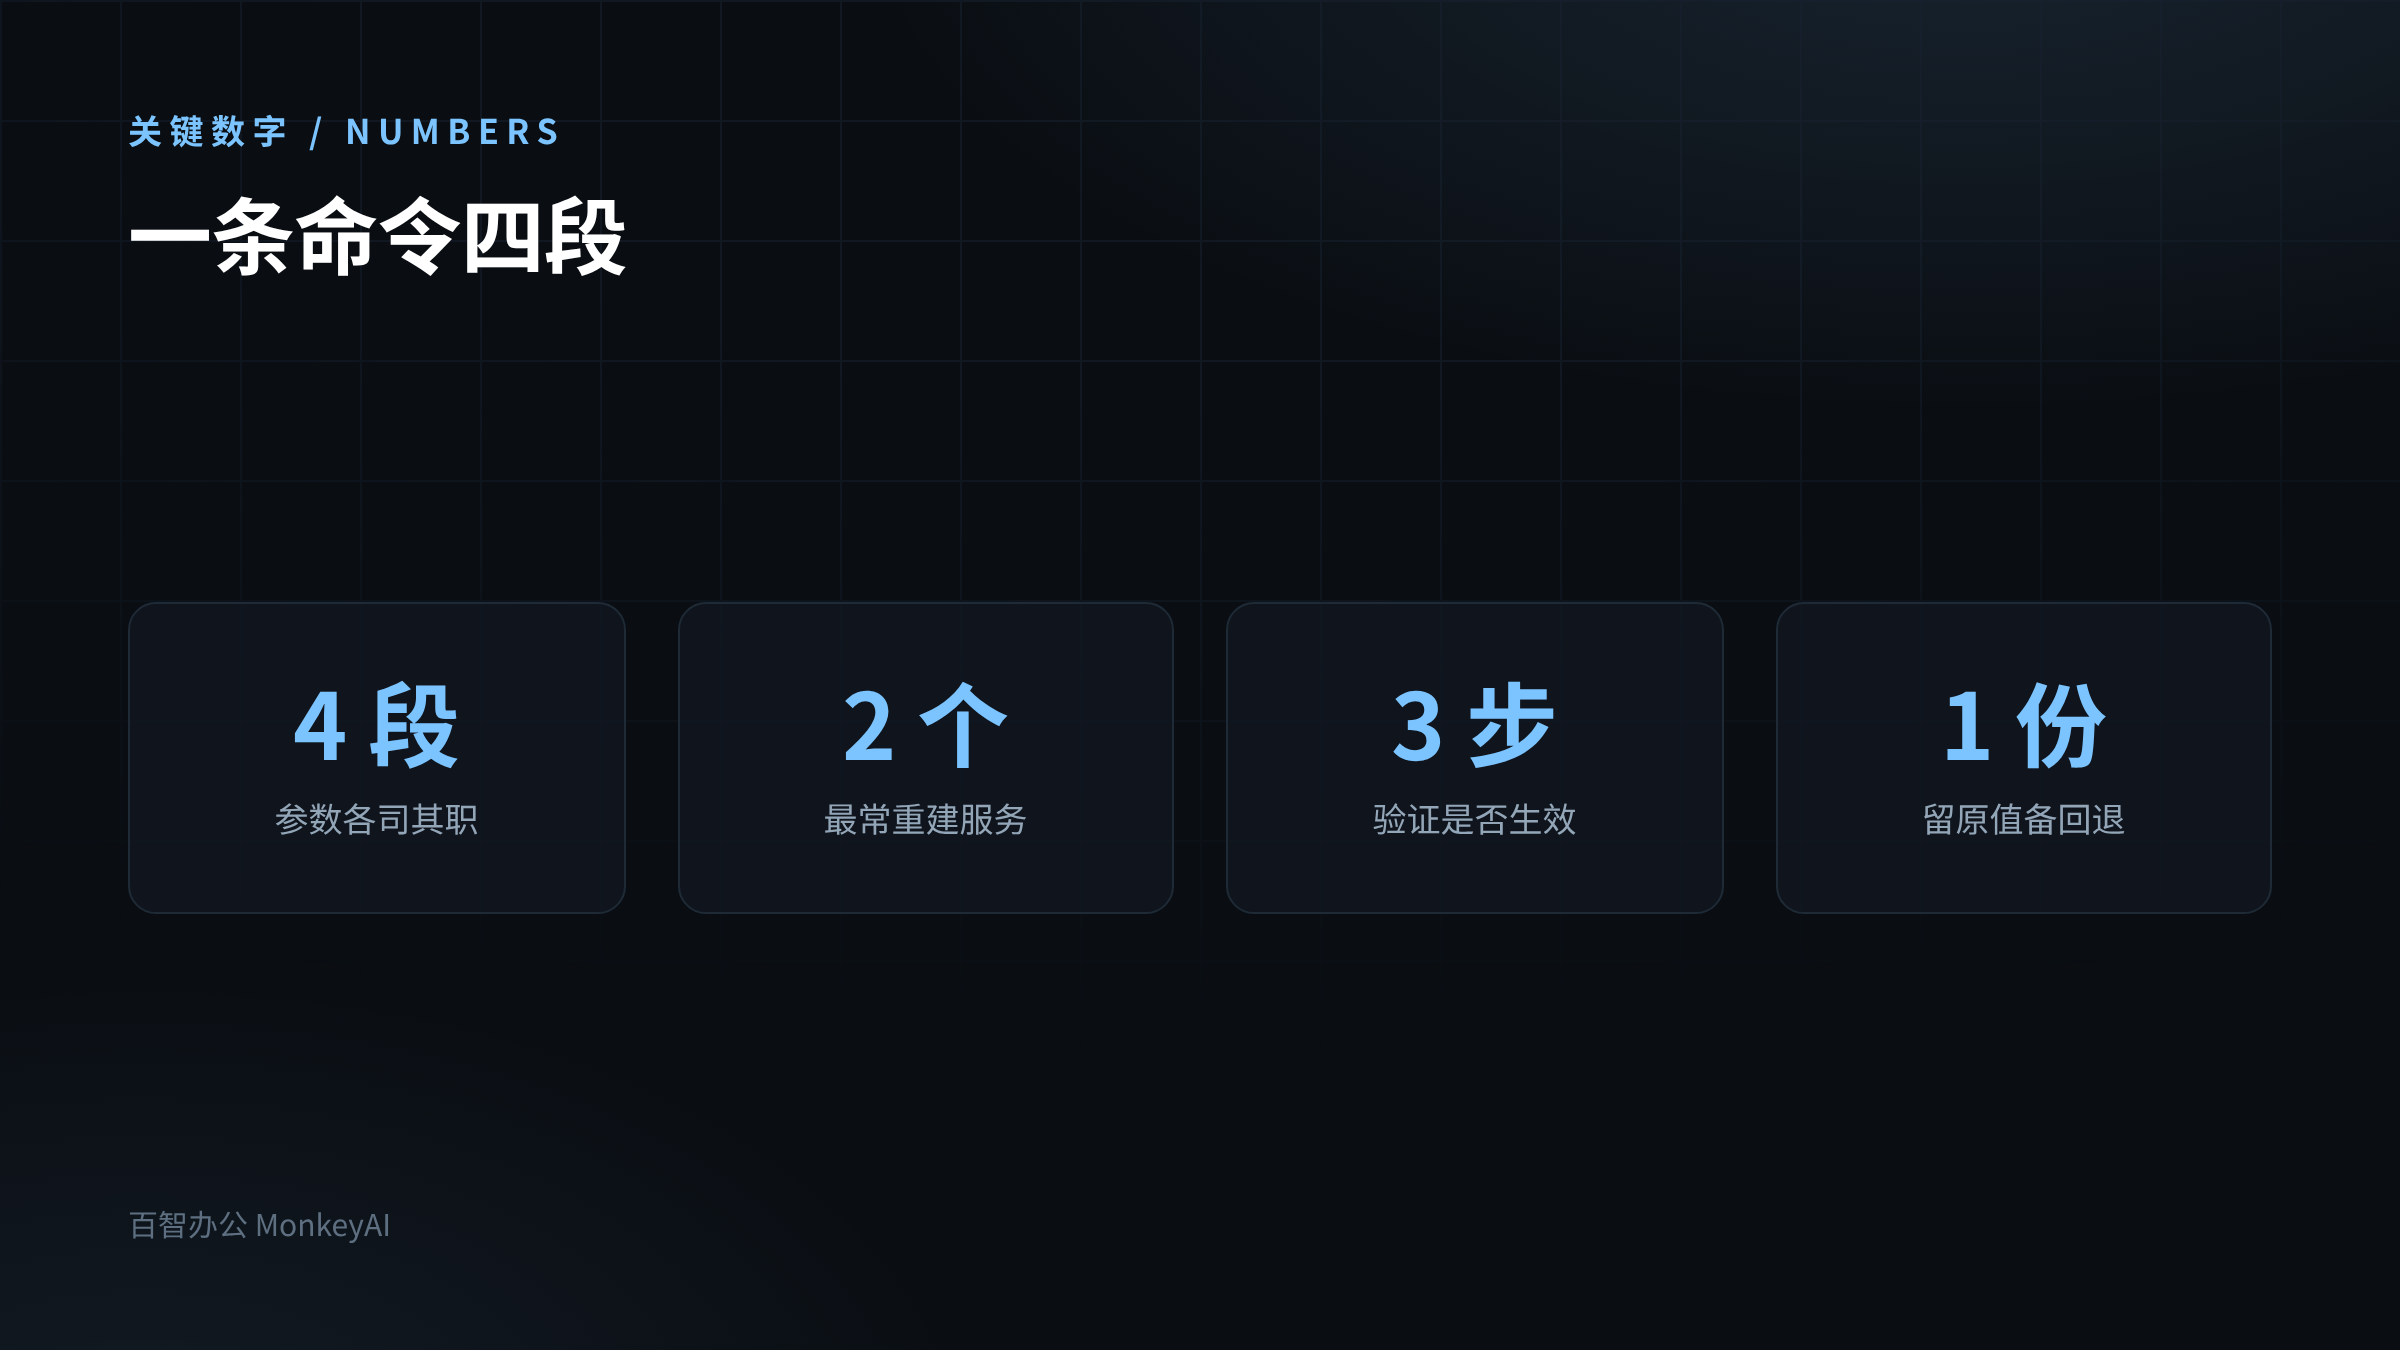
逐段看:
--env-file .env 明确指定读取哪个文件,避免当前目录找不到或读到别处的同名文件。
up -d 按新配置重建容器。这一步才会把新的环境变量注入进去。
--pull never 不拉镜像。改配置的场景不需要拉,避免网络问题干扰。
--no-build 不重新构建。本地已有的镜像直接用。
backend admin 只重建这两个服务。需要其他服务一起重建时再加名字。
命令本身不长,关键在于它执行的动作是重建容器。
【三、restart 与 up -d 的区别】
操作:restart;做什么:停止并启动现有容器,环境不变;何时用:进程卡住、内存异常
操作:up -d;做什么:按当前配置重建容器;何时用:改了 .env 或编排文件
区别的核心是:restart 复用容器,up -d 生成新容器。
容器一旦创建,环境变量就固定在里面。restart 只是把里面的进程重跑一遍,注入的还是老值。
理解了这一层,就不会再把 restart 当成万能的"重载配置"。
四、为什么这样设计
这是容器的通用行为,本产品沿用了同一套模型。
容器把自己当成不可变的单元:镜像加配置生成容器,配置变了就换一个新容器。这个模型的好处是状态清晰,任何时候都能从配置重新得到同样的运行环境。
代价是配置不能"热重载"。想改配置,就得换容器。
两种思路各有取舍。传统服务常提供 reload 信号,改配置文件发个信号就行;容器体系更强调可复现,宁可用重建换取确定性。理解设计意图,操作时就不会拧着来。
五、常见的一类误解
有人以为改完 .env 后页面自动刷新就算生效了,其实那只是浏览器在重新请求,读到的仍是旧容器的响应。
另一类误解是把"服务重启成功"当成"配置加载成功"。容器启动成功只证明进程能跑起来,配置是否正确要看实际行为。
两类误解都指向同一个动作:验证要落在可观察的结果上,比如接口返回值、页面上显示的具体配置项,而不能停在"命令没报错"。
六、一次完整的改配置流程
把动作串起来,顺序是这样的。
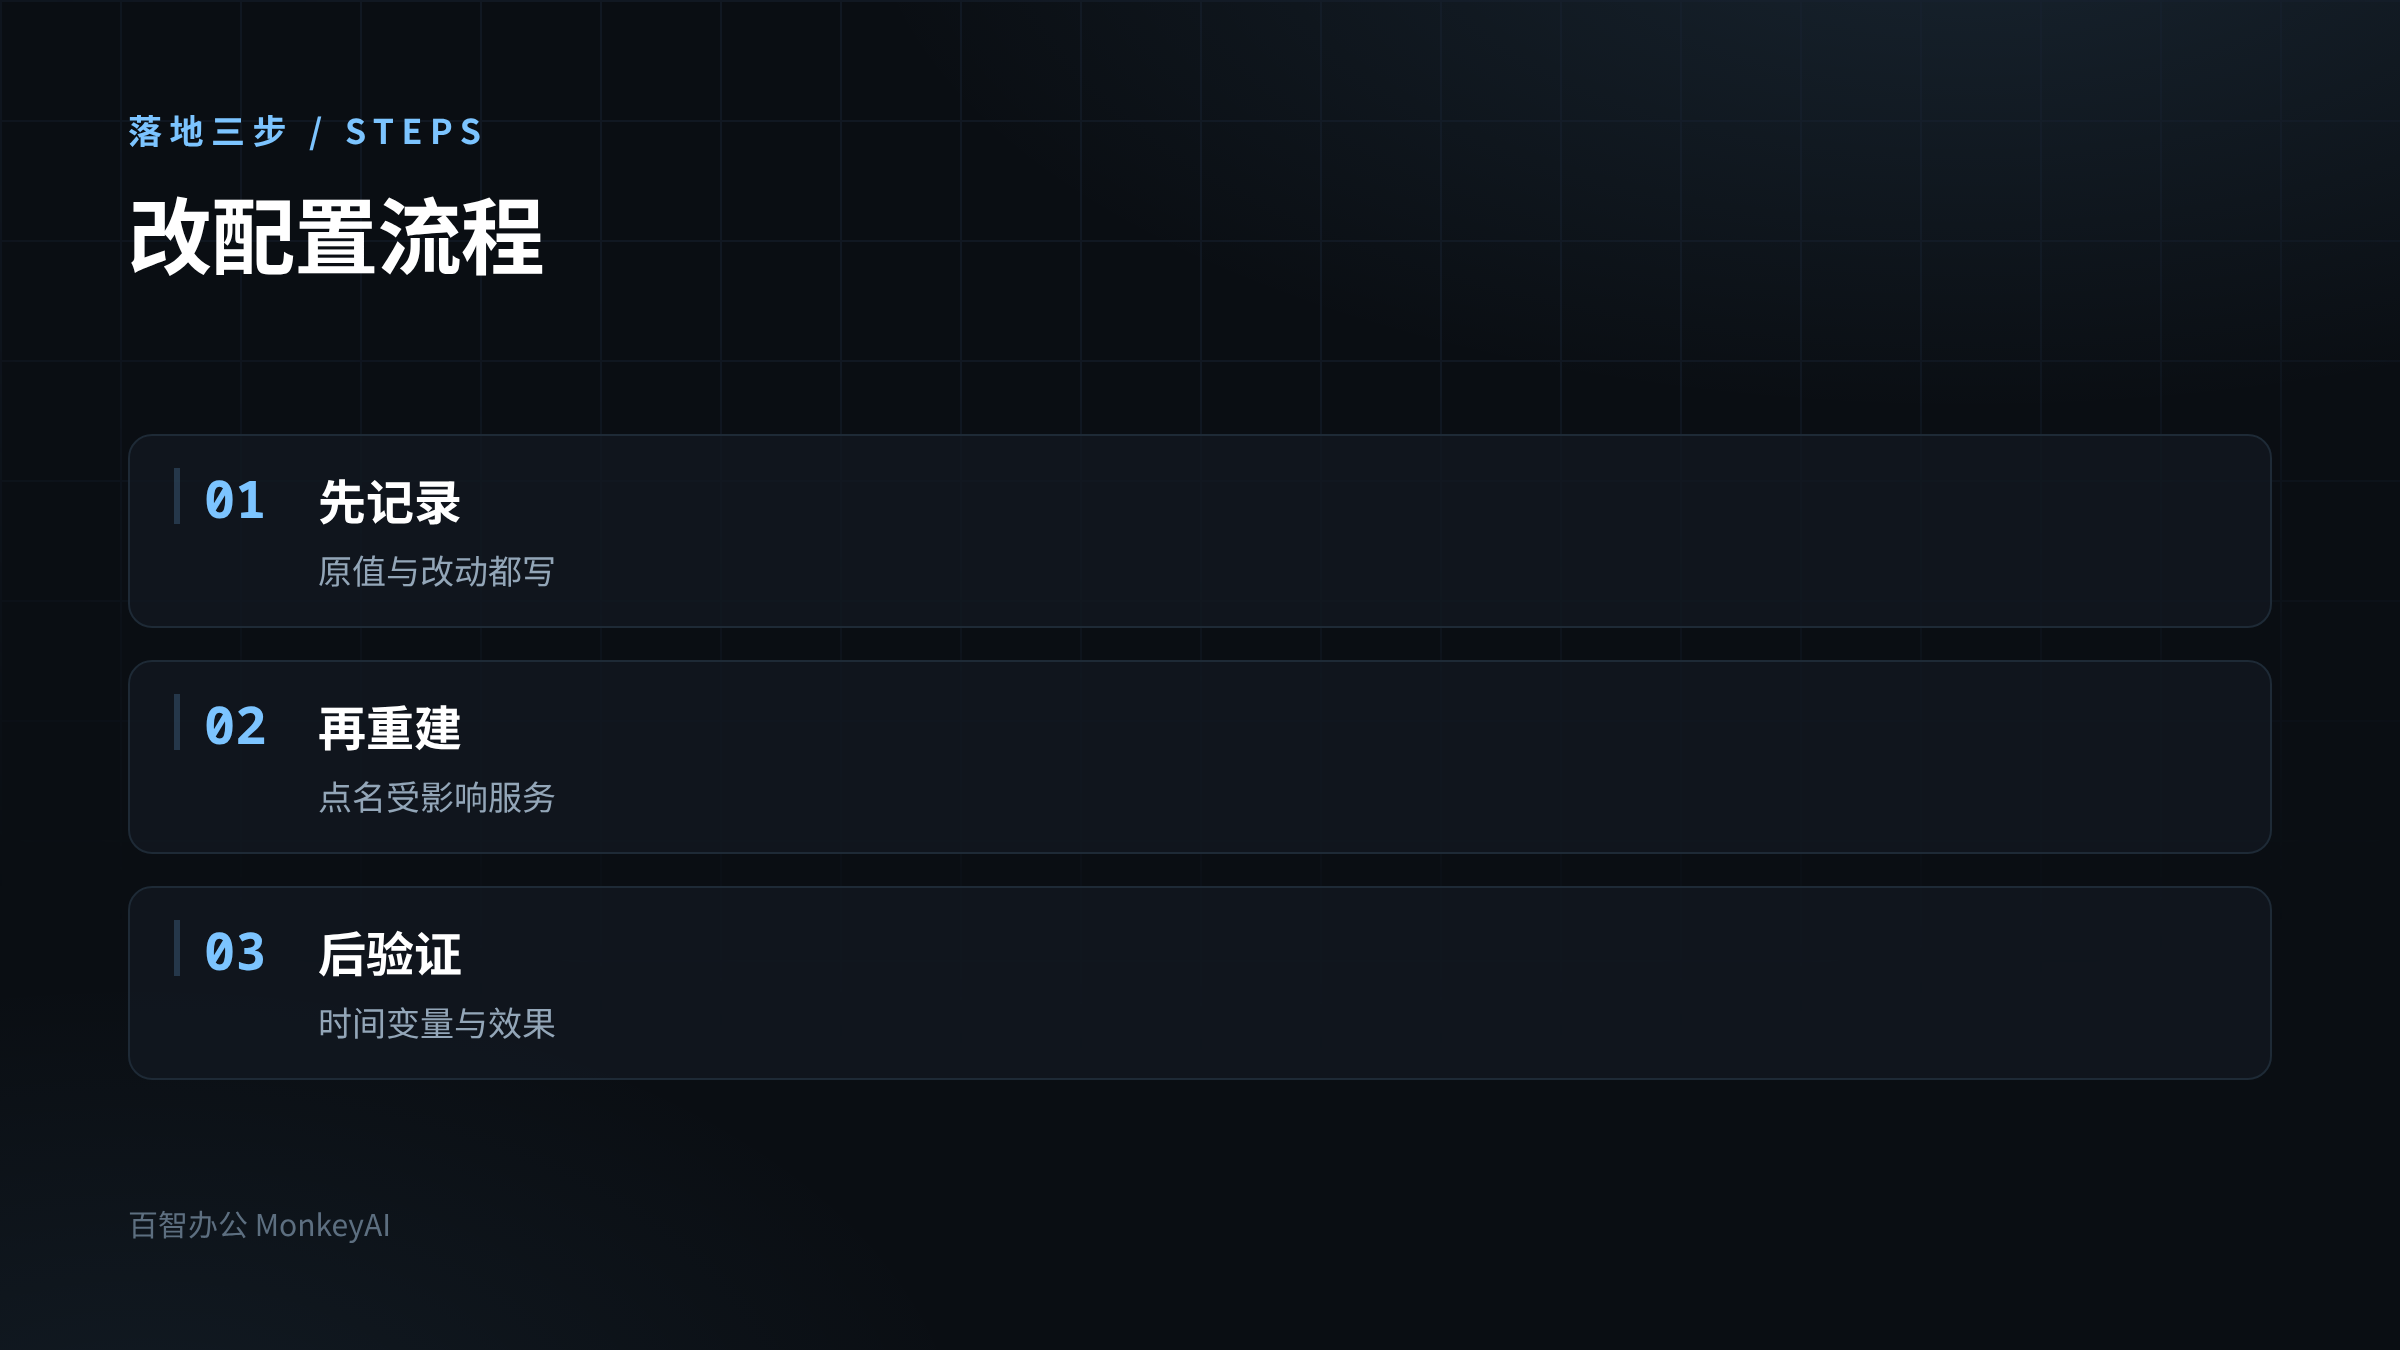
一,改文件。 编辑 .env,改目标变量。
二,留记录。 把原值写进部署文档或提交到版本库。
三,重建。 执行 up -d 命令,点名受影响的服务。
四,验证。 看创建时间、看环境变量、看实际效果。
五,通知。 多人环境里告诉同组改了哪一项、什么时候生效。
五步里最容易省掉的是第二步和第五步。前者让回退变难,后者让同事在不知情的状态下排查。
【七、命令执行后没有输出怎么办】
up -d 正常执行时会打印每个容器的状态变化,重建成功显示 Started 或 Recreated,未变化显示 Running。
完全没有输出,先确认命令是否真的执行了:检查当前目录是否有 compose 文件,以及是否在正确的安装目录下执行。路径不对时,compose 找不到服务名,通常会直接报错。
另一种情况是命令跑了很久都没有新行。这时多半在拉镜像,加了 --pull never 就不会有这一步,说明参数没生效或命令拼写有误。
先看输出,再判断结果。静默成功这种说法在容器操作里不成立。
八、改完怎么验证
命令返回成功不等于配置生效。
三步验证:
一,看容器创建时间。 docker ps 里 CREATED 列应显示刚刚。时间没变说明容器没被重建。
二,看环境变量。 docker inspect | grep 变量名,确认值已更新。
三,看实际效果。 打开页面或用接口确认行为变了。这一步最直接。
三步都过才算改完。只做到命令行返回成功,容易在"看着改完了却没生效"上反复打转。
【九、可以直接抄的配置生效提示词】
我改了 MonkeyAI 的 .env,但配置没有生效。
信息:
· 改了哪个变量:()
· 执行的命令:()
· docker ps 中相关容器的 CREATED 时间:()
· docker inspect 里该变量的值:()
· 页面或接口的实际表现:()
· 是否有自定义 compose 文件:()
请判断:
- 是否属于 restart 与 up -d 的用法问题
- 正确的重建命令
- 需要重建哪些服务
- 如何验证已生效
- 改错了怎样回退
要求:
· 明确说明 .env 的注入时机
· 给出可直接执行的命令
· 验证步骤要可观察
· 不建议删除数据卷
十、四个容易踩的坑
坑一:用 restart 改配置。 容器复用,环境不变,改了等于没改。
坑二:不带 --env-file。 当前目录不对时读到别处的文件,改了不生效。
坑三:漏了服务名。 只重建 backend 却改了 admin 用到的变量,另一半还是旧的。
坑四:改完不验证。 命令成功就以为生效,问题在后面才暴露。
四个坑的共同点:把命令执行成功当成配置已生效。
【十一、哪些配置改了才需要重建】
改动的类型不同,生效方式也不同。
需要重建的。 .env 里的变量、compose 文件里的端口映射、卷挂载、环境相关设置。
不需要重建的。 后台界面里能改的业务配置,比如模型、成员、分组、授权。这些存在数据库里,改完即时生效。
分清这两类,能避免把后台操作也当成需要重启的事。反过来说,改数据库里的配置去重启服务,同样白做。
【十二、端口类改动同样需要重建】
有人只把"改配置"理解成改变量,忘了端口映射也属于容器创建参数。
改端口要同时动两处:.env 里的端口变量,以及 compose 文件里的映射(若单独写了)。两处都不动,只重启,端口不会变。
改完还要清一层缓存:浏览器对同域名的旧连接可能还持有,换端口后要用新地址访问。云安全组也要放行新端口,否则内部改好了外部仍进不来。
端口、变量、安全组三处对齐,改动才算完整。
十三、回退怎么做
改错了想回退,步骤与改是一对。
把 .env 里的值改回原样,再执行一次同样的 up -d 命令。容器会按旧配置重建,回到改之前的状态。
前提是改之前留了记录。改配置前把原值复制到部署文档或提交到版本库,回退时就不需要凭记忆。
这个习惯在多人维护的环境里尤其重要:别人不知道你改过什么,回退只能靠你留下的记录。
十四、在百智办公里怎么落
配置生效涉及的动作集中在这几处:
- 配置文件:安装目录下的 .env。
- 生效命令:docker compose --env-file .env up -d --pull never --no-build。
- 重建范围:按改动涉及的服务决定,backend 与 admin 是最常动的两个。
- 区分场景:环境类配置走重建,业务配置在后台改。
- 习惯一:改前记录原值。 回退不必凭记忆。
- 习惯二:改后三步验证。 创建时间、环境变量、实际效果。
把这套动作写进运维手册,团队里谁改配置都按同一套走。
十五、边界
· .env 在创建容器时注入、restart 不重新读取、up -d 重建、官方给出的完整命令与 --pull never --no-build 参数、记忆原则"改配置用 up -d,仅重启进程才用 restart":官方文档《安装与登录问题》,2026-10-29 核对。
· 容器与配置的关系属于通用容器行为,非产品专有设计。
· 回退的具体操作依赖是否留存原值,本文只给方法,不涉及具体配置项。
· 业务配置即时生效的范围以当前版本后台为准。
十六、事实来源
· .env 注入时机、restart 与 up -d 的区别、官方重载命令:官方文档《安装与登录问题》,2026-10-29
· 安装目录与容器清单:官方文档《安装与登录问题》与官方安装文档,2026-10-29